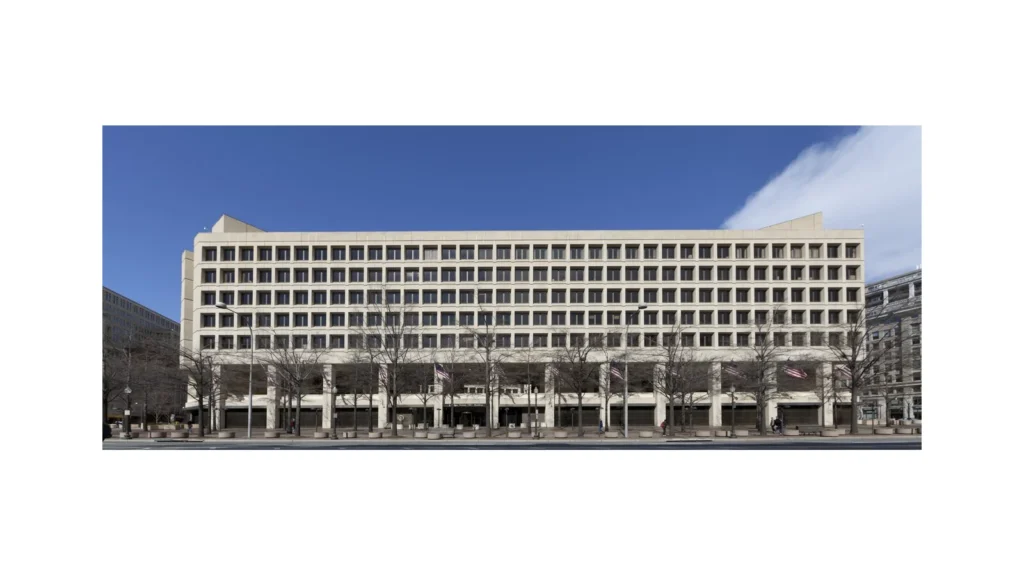
वॉशिंगटन — कई मीडिया आउटलेट्स के अनुसार, 25 सितंबर 2026 को रिपोर्ट की गई एक साइबर घुसपैठ में अमेरिकी फेडरल ब्यूरो ऑफ इन्वेस्टिगेशन (एफबीआई) के विशेष एजेंटों के रक्त और मूत्र परीक्षण परिणामों, साथ ही उनके जीवनसाथियों की जानकारी की चोरी का आरोप लगाया गया है।
उल्लंघन का दावा किया गया दायरा
बीबीसी न्यूज़ ने एक अनाम स्रोत का हवाला देते हुए दावा किया कि चोरी की गई डेटा में एजेंटों की फिटनेस मूल्यांकन के लिए आवश्यक नियमित चिकित्सा स्क्रीनिंग शामिल है। रिपोर्ट में यह भी जोड़ा गया कि इस उल्लंघन में जीवनसाथियों के नाम और अगले रिश्तेदारों (next-of-kin) की व्यक्तिगत पहचान संबंधी जानकारी भी प्रकट हो गई।
ऑल्टरनेट ने इस दावे की पुष्टि की और उल्लेख किया कि घुसपैठ की पहचान के तुरंत बाद चोरी की गई फाइलें डार्क-वेब फोरम पर पोस्ट कर दी गईं। इस आउटलेट ने कहा कि फोरम में इस डेटा को “एफबीआई चिकित्सा रिकॉर्ड्स” के रूप में सूचीबद्ध किया गया और इसे रुचि रखने वाले पक्षों को बेचने के लिए प्रस्तावित किया गया।
अज़रबैजानी जांच पत्रकारिता वेबसाइट ‘ओपरेटिव मेलुमेट मर्केज़ी’ ने एक टाइमलाइन प्रदान की, जिसमें संकेत दिया गया कि हैक की खोज 23 सितंबर 2026 को हुई, जब एफबीआई की आंतरिक सुरक्षा टीम ने असामान्य नेटवर्क गतिविधियों को फ्लैग किया। साइट ने रिपोर्ट किया कि एजेंसी ने प्रभावित सर्वरों को अलग कर दिया और फोरेंसिक समीक्षा शुरू की, लेकिन प्रभावित एजेंटों की संख्या का खुलासा नहीं किया।
एफबीआई की प्रतिक्रिया और जांच
एफबीआई ने उल्लंघन की पुष्टि करने के लिए कोई सार्वजनिक बयान जारी नहीं किया है। एजेंसी के चीफ इंफॉर्मेशन ऑफिसर के कार्यालय के एक प्रवक्ता ने 24 सितंबर को रॉयटर्स से संपर्क पर टिप्पणी करने से इनकार कर दिया, जिसके लिए चालू जांच प्रक्रियाओं का हवाला दिया गया।
एफबीआई की आंतरिक नीतियों के अनुसार, कर्मचारियों के चिकित्सा रिकॉर्ड्स को ऑपरेशनल सिस्टम से अलग एक सुरक्षित, एन्क्रिप्टेड डेटाबेस में संग्रहीत किया जाता है। एजेंसी की गोपनीयता दिशानिर्देशों के अनुसार, किसी भी अनधिकृत प्रकटीकरण को डेपार्टमेंट ऑफ जस्टिस के ऑफिस ऑफ द इंस्पेक्टर जनरल को रिपोर्ट किया जाना आवश्यक है, जिसकी जिम्मेदारी इस जांच पर नजर रखने की है।
संभावित प्रभाव और पूर्वानुक्रम
व्यक्तिगत स्वास्थ्य जानकारी से जुड़े डेटा उल्लंघनों पर हाल के वर्षों में विशेष ध्यान केंद्रित हुआ है, विशेष रूप से 2020 में डेपार्टमेंट ऑफ हेल्थ एंड ह्यूमन सर्विसेज के उल्लंघन के बाद, जिसमें लाखों रोगियों के रिकॉर्ड प्रकट हो गए थे। हालांकि एफबीआई ने पहले भी अपने ईमेल सिस्टम और नेटवर्क इंफ्रास्ट्रक्चर को लक्षित करने वाले साइबर घटनाओं की रिपोर्ट की है, लेकिन यह एजेंटों के चिकित्सा डेटा से जुड़े उल्लंघन का पहला सार्वजनिक आरोप है।
साइबर सुरक्षा विशेषज्ञों का कहना है कि स्वास्थ्य‑संबंधी डेटा अंडरग्राउंड बाज़ारों में विशेष रूप से मूल्यवान है क्योंकि इसका उपयोग पहचान चोरी, ब्लैकमेल या लक्षित फ़िशिंग हमलों के लिए किया जा सकता है। पति/पत्नी की जानकारी शामिल करने से एजेंटों के परिवारों पर सामाजिक इंजीनियरिंग प्रयासों का जोखिम बढ़ सकता है।
कानून प्रवर्तन और कानूनी विचार
हेल्थ इंश्योरेंस पोर्टेबिलिटी एंड अकाउंटेबिलिटी एक्ट (HIPAA) के तहत, संरक्षित स्वास्थ्य जानकारी का अनधिकृत प्रकटीकरण प्रति उल्लंघन $50,000 तक के नागरिक दंड का कारण बन सकता है, जिसमें वार्षिक अधिकतम सीमा $1.5 मिलियन है। हालांकि, एफबीआई के आंतरिक चिकित्सा रिकॉर्ड अलग संघीय कर्मचारी गोपनीयता कानूनों के अंतर्गत आते हैं, जो फेडरल इन्फ़ॉर्मेशन सिक्योरिटी मॉडर्नाइज़ेशन एक्ट (FISMA) के तहत अतिरिक्त दंड ला सकते हैं।
डिपार्टमेंट ऑफ जस्टिस का कंप्यूटर फ्रॉड एंड एब्यूज़ एक्ट (CFAA) संरक्षित कंप्यूटरों तक अनधिकृत पहुँच के लिए आपराधिक दंड प्रदान करता है, जिसमें बढ़े हुए अपराधों के लिए अधिकतम 20 वर्ष की कैद की सजा हो सकती है।
अंतरराष्ट्रीय आयाम
ऑपरेटिव मॅलिमाट मərkəzi ने सुझाव दिया कि हैकर्स पूर्वी यूरोप से संचालित एक ज्ञात साइबर‑अपराध समूह से जुड़े हो सकते हैं, हालांकि यू.एस. अधिकारियों द्वारा कोई पुष्टि नहीं हुई है। समूह, जिसे पूर्व रिपोर्टों में “ShadowFox” के रूप में पहचाना गया था, ने पहले सरकारी और रक्षा नेटवर्क को वित्तीय लाभ के लिए लक्षित किया है।
यू.एस. साइबर‑डिफ़ेंस अधिकारियों ने सहयोगी राष्ट्रों को चेतावनी दी है कि राज्य‑प्रायोजित अभिनेता अमेरिकी खुफिया अवसंरचना की जांच जारी रखे हुए हैं, और पाँच आँखों के साझेदारी के भीतर समन्वित सुरक्षा उपायों की आवश्यकता पर बल दिया है।